Smart-TV, Fitnessarmband, Router, Babyphone oder die App auf dem Smartphone: Fast jedes Produkt ist heute vernetzt oder enthält Software. Damit wächst auch das Risiko von Hackerangriffen. Verbindliche EU-Vorgaben zur Cybersicherheit solcher Produkte gab es bislang kaum. Das ändert der Cyber Resilience Act (CRA). Dieser Beitrag gibt einen ersten Überblick: Was regelt der CRA, wen trifft er, und ab wann gilt er?
Was ist der Cyber Resilience Act?
Der CRA ist eine EU-Verordnung, genauer die Verordnung (EU) 2024/2847 über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen.
Sie wurde am 20. November 2024 im Amtsblatt der EU veröffentlicht. Als Verordnung gilt sie unmittelbar in allen Mitgliedstaaten, ein deutsches Umsetzungsgesetz ist daher nicht nötig. Der deutsche Gesetzgeber regelt nur ergänzende Fragen, etwa welche Behörden zuständig sind. Der CRA ist das erste EU-Gesetz, das für praktisch alle vernetzten Geräte auf dem EU-Markt ein Mindestmaß an Cybersicherheit vorschreibt.
Ab wann gilt der CRA?
Der CRA gilt nicht auf einen Schlag, sondern in drei Stufen:
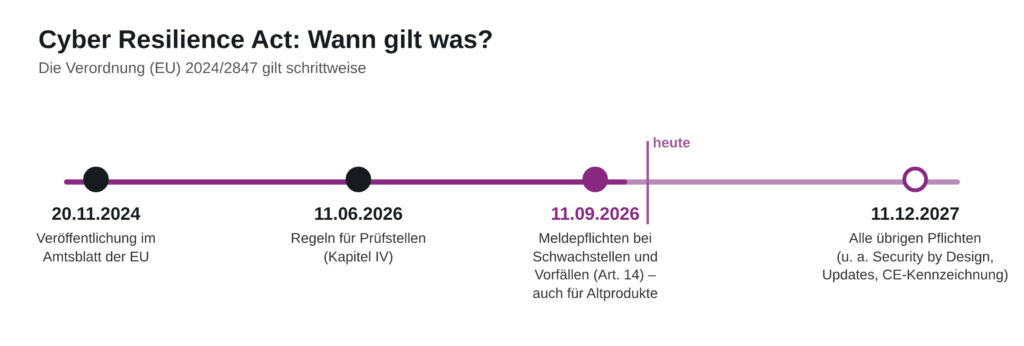
Produkte, die vor dem 11. Dezember 2027 auf den Markt gekommen sind, müssen die übrigen Anforderungen nur erfüllen, wenn sie danach wesentlich verändert werden. Die Meldepflichten gelten dagegen auch für solche „Altprodukte“.
Welche Produkte sind betroffen?
Der CRA erfasst „Produkte mit digitalen Elementen“. Gemeint ist Hardware und Software, die sich direkt oder indirekt mit einem anderen Gerät oder einem Netzwerk verbinden kann. Darunter fallen etwa vernetzte Haushaltsgeräte und Spielzeuge, aber auch Betriebssysteme, Apps und Industriesteuerungen. Ausnahmen gibt es dort, wo bereits eigene Spezialgesetze gelten, zum Beispiel für Medizinprodukte, Fahrzeuge und die Luftfahrt. Reine Cloud-Dienste fallen grundsätzlich nicht unter den CRA. Für Open-Source-Software gelten Sonderregeln.
Nicht jedes Produkt wird gleich behandelt
Die meisten Produkte sind Standardprodukte. Für sie gelten die Grundanforderungen, und Hersteller können in der Regel selbst prüfen und erklären, dass ihr Produkt diese erfüllt. Strengere Regeln gelten für „wichtige“ und „kritische“ Produkte, die in den Anhängen III und IV der Verordnung aufgelistet sind, etwa Passwortmanager, Firewalls oder Smartcards. Für sie kann eine Prüfung durch eine unabhängige Stelle oder eine Zertifizierung erforderlich sein. Die EU-Kommission hat diese Kategorien in der Durchführungsverordnung (EU) 2025/2392 technisch genauer beschrieben.
Was müssen Hersteller tun?
Der Grundgedanke des CRA lautet „Security by Design“: Sicherheit muss schon bei der Entwicklung mitgedacht werden und nicht erst nachträglich. Hersteller müssen unter anderem
die Cybersicherheitsrisiken ihres Produkts bewerten und dokumentieren,Produkte ohne bekannte ausnutzbare Schwachstellen auf den Markt bringen,Schwachstellen während des sogenannten Unterstützungszeitraums beheben und Sicherheitsupdates bereitstellen; dieser Zeitraum beträgt in der Regel mindestens fünf Jahre,eine Art „Zutatenliste“ der verwendeten Softwarekomponenten führen (sogenannte Software Bill of Materials, SBOM) undihre Produkte mit der CE-Kennzeichnung versehen.
Die Pflichten knüpfen an das bekannte System der CE-Kennzeichnung an.
Auch Importeure und Händler sind betroffen
Der CRA richtet sich nicht nur an Hersteller. Auch Importeure und Händler haben Pflichten: Sie dürfen nur Produkte verkaufen, die die Anforderungen erfüllen, und müssen etwa prüfen, ob die CE-Kennzeichnung vorhanden ist. Wer ein Produkt unter eigenem Namen oder eigener Marke vertreibt oder es wesentlich verändert, wird selbst wie ein Hersteller behandelt.
Meldepflichten bei Sicherheitslücken
Wird eine Schwachstelle in einem Produkt aktiv ausgenutzt oder kommt es zu einem schwerwiegenden Sicherheitsvorfall, müssen Hersteller dies melden. Die Meldung erfolgt über eine zentrale Meldeplattform der EU-Agentur für Cybersicherheit (ENISA). Die Fristen sind kurz: Innerhalb von 24 Stunden ist eine Frühwarnung fällig, innerhalb von 72 Stunden eine ausführlichere Meldung. Danach folgt ein Abschlussbericht. Diese Pflichten gelten seit dem 11. September 2026, und zwar auch für Produkte, die schon vor dem 11. Dezember 2027 verkauft wurden.
Was droht bei Verstößen?
Die Marktüberwachungsbehörden kontrollieren, ob Produkte die Anforderungen erfüllen. Sie können nicht konforme Produkte vom Markt nehmen lassen und Bußgelder verhängen. Bei Verstößen gegen die grundlegenden Anforderungen sind bis zu 15 Mio. Euro oder 2,5 % des weltweiten Jahresumsatzes möglich, je nachdem, welcher Betrag höher ist (Art. 64 CRA).
Für Kleinst- und Kleinunternehmen gibt es Erleichterungen: Versäumen sie etwa die 24-Stunden-Frist für die Frühwarnung, droht ihnen dafür kein Bußgeld. Außerdem können Verbraucherverbände ab dem 11. Dezember 2027 Verbandsklagen erheben.
Ausblick
Der CRA macht Cybersicherheit zu einer Pflichteigenschaft vernetzter Geräte, vergleichbar mit der klassischen Produktsicherheit. Die Meldepflichten gelten bereits seit September 2026. Bis Dezember 2027 sollten Unternehmen klären, ob ihre Produkte betroffen sind, in welche Kategorie sie fallen und welche Abläufe sie für Sicherheitsupdates und Meldungen einrichten müssen. Wer früh beginnt, vermeidet Engpässe kurz vor dem Stichtag.
Sie haben Fragen zum CRA oder möchten wissen, ob Ihr Unternehmen vom CRA verpflichtet wird? Nehmen Sie gerne mit uns Kontakt auf!